Tutorial Instalasi Openfiler Unified Storage

Openfiler adalah salah satu distro GNU/Linux yang khusus dibuat untuk urusan storage. Hadir dengan frontend berbasis web yang akan mempermudah penggunaannya. Berbagai fitur storage ditanamkan ke distro Openfiler. Beberapa di antaranya adalah CIFS, NFS, iSCSI, fibre channel, dll. Distro ini akan sangat membantu dalam urusan pengaturan storage di lingkungan virtualisasi seperti Xen dan KVM. Distro yang dikembangkan dengan basis CentOS ini juga datang dengan installer berbasis GUI yang sangat mudah digunakan.

Berikut ini adalah step by step instalasi Openfiler:

  1. Download installer Openfiler dari situs resminya.
  2. Atur boot priority di BIOS ke CD-ROM, lalu boot PC dengan CD installer Openfiler.
  3. Di menu boot tekan Enter untuk melanjutkan.
  4. Pilih skip di tampilan konfirmasi untuk memeriksa CD instalasi.
  5. Klik Next untuk melanjutkan.
  6. Pilih konfigurasi keyboard untuk Indonesia kebanyakan menggunakan U.S. English. Lanjutkan dengan klik Next.
  7. Ada dua pilihan untuk membuat partisi, otomatis atau manual. Pilihan otomatis akan menyerahkan sepenuhnya pada installer Openfiler. Pilihan manual akan meberikan kita kebebasan membuat partisi. Klik Next untuk melanjutkan.
  8. Openfiler membutuhkan minimal tiga partisi untuk /boot, /, dan swap. Buatlah tiga partisi di harddisk server dan kaitkan masing-masing dengan partisi di atas. Klik Next untuk melanjutkan.
  9. Jika RAM di server yang dipasang Openfiler tidak banyak, installer akan meminta persetujuan untuk mengaktifkan swap saat itu juga. Pilih Yes untuk menyetujui.
  10. Berikutnya adalah konfigurasi jaringan untuk server Openfiler. Secara default Openfiler menggunakan konfigurasi DHCP. Untuk mengubahnya pilih ethernet yang digunakan lalu klik Edit.
  11. Nonaktifkan pilihan DHCP pada jendela yang muncul. Kemudian isikan alamat IP untuk ethernet terpilih. Klik OK untuk kembali ke layar di langkah 10. Klik Next untuk melanjutkan.
  12. Pilih zona waktu yang sesuai dengan lokasi server. Klik Next untuk melanjutkan.
  13. Masukkan password untuk user root. Password ini nantinya akan digunakan untuk administrasi sistem. Klik Next untuk melanjutkan.
  14. Konfirmasi untuk melanjutkan instalasi dengan klik tombol Next.
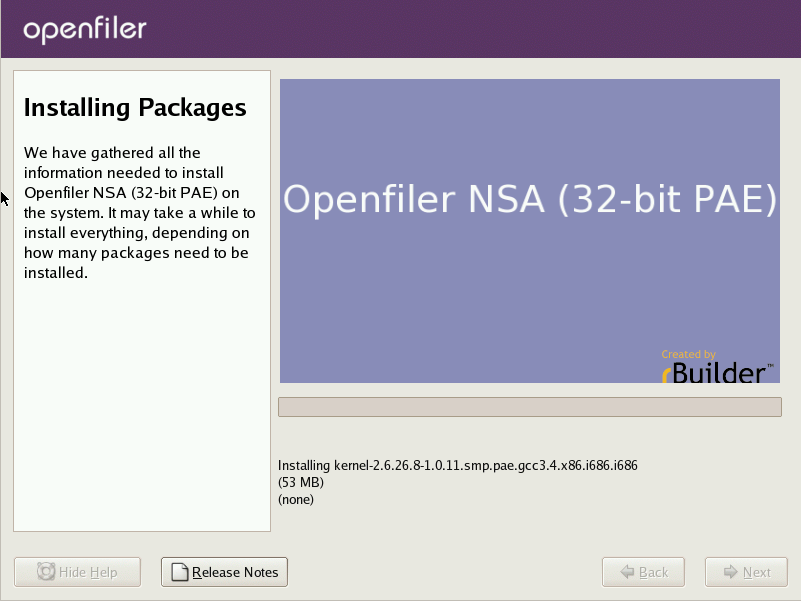
  15. Instalasi akan berlangsung selama beberapa waktu.
  16. Reboot server di akhir instalasi untuk masuk ke sistem Openfiler yang baru dipasang.
Setelah instalasi selesai, kita dapat melanjutkan administrasi dengan login langsung menggunakan user root dan password yang kita tetapkan pada proses instalasi.

Antarmuka web untuk administrasi dapat diakses menggunakan URL https://10.10.10.253:446/ tentu saja dengan menyesuaikan alamat IP yang digunakan untuk server Openfiler.

Tutorial Konfigurasi IPCop 2.0.3 Sebagai Server DHCP

DHCP (Dynamic Host Configuration Protocol) adalah salah satu layanan yang biasanya tersedia di jaringan untuk mempermudah pengaturan alamat IP klien. Server DHCP sangat membantu pekerjaan satpam jaringan karena pengaturan akan dilakukan secara otomatis. Coba bayangkan jika suatu kantor memiliki 5 lantai dengan jumlah klien per lantai sebanyak 40 PC. Betapa melelahkannya pekerjaan seorang network administrator untuk mengurusi pengalamatan di klien-klien itu jika semuanya dilakukan secara manual.

IPCop sebagai distro Linux yang menyasar kebutuhan firewall juga datang dengan fitur DHCP. Kita hanya perlu mengaktifkan dan melakukan konfigurasi DHCP server di IPCop jika kita memilih untuk tidak mengaktifkannya di proses instalasi dan konfigurasi dasar. Aktivasi dan konfigurasinya dilakukan melalui antarmuka berbasis web dengan mengakses alamat IP server IPCop di port 8443.


Selanjutnya, pilih sub-menu "DHCP Server" dari menu "Services" dari halaman utama.

Di halaman pengaturan layanan DHCP, cek pilihan "Enabled" untuk mengaktifkan layanan ini. Tentukan juga batasan alamat yang akan diberikan ke klien yang menggunakan DHCP server di field "Start Address" dan "End Address". Field "Default lease time (mins)" secara otomatis berisi nilai 60, sesuaikan dengan kebutuhan. Isikan alamat DNS server yang akan digunakan klien pada field "Primary DNS" dan "Secondary DNS". Field lain bersifat opsional. Klik tombol "Save" untuk menyimpan dan menjalankan DHCP server.

DHCP server juga memungkinkan pemberian alamat IP yang tetap (fixed lease) untuk beberapa klien. Untuk menambahkan klien yang akan mendapatkan alamat IP tetap, klik tombol "Add a new fixed lease".

Lalu masukkan pasangan "MAC Address" dan "IP Address" serta "Router IP Address" atau alamat default gateway seperti tampak pada gambar berikut. Klik tombol "Add" untuk menyimpan perubahan ini.

Hasilnya akan muncul seperti tampak pada gambar di bawah ini.

Dari sini kita dapat melakukan perubahan-perubahan seperti edit, disabled, enabled, dan remove pemberian alamat IP tetap (fixed lease).

Tutorial Konfigurasi IPCop 2.0.3 Sebagai Server Proxy

Setelah selesai melakukan instalasi dan konfigurasi dasar IPCop 2.0.3 maka distro Linux khusus untuk firewall ini siap digunakan. Selain sebagai firewall, IPCop juga sering digunakan sebagai server proxy. IPCop memang datang lengkap dengan fitur proxy. Kita hanya perlu mengaktifkan fitur ini dari halaman administrasi berbasis web. Biasanya fitur proxy ini diaktifkan untuk jaringan di interface GREEN. Oh ya, jika bingung dengan istilah interface RED dan GREEN silakan baca konsepnya di artikel di sana.

Untuk memulai konfigurasi server proxy di IPCop, akses halaman administrasi menggunakan web browser melalui alamat IP yang ditetapkan pada saat instalasi:


Jika muncul peringatan tentang sertifikat keamanan server, abaikan dengan klik tombol "Proceed anyway".

Isikan username dan password pada dialog yang muncul. Username adalah admin, sedangkan password sesuai dengan yang ditetapkan pada proses konfigurasi dasar.

Pilih sub-menu untuk konfigurasi proxy di menu "Services":

Status proxy setelah selesai instalasi adalah "STOPPED", kita jalankan proxy dengan mencentang pilihan "Enable on GREEN". Sesuaikan beberapa pengaturan lain seperti port yang digunakan, visible hostname, email admninistrator, dll. Aktifkan perubahan pengaturan ini dengan klik tombol "Save":

Lakukan konfigurasi di klien dengan mengubah pengaturan proxy di web browser, seperti berikut ini:

Untuk memastikan klien sudah mengakses melalui proxy server ini, aktifkan pengaturan log dari halaman pengaturan proxy. Lalu dari menu "Logs" pilih sub-menu "Proxy logs":

Tutorial Instalasi Distro IPCop 2.0.3 (Part 2)

Karena tulisan sebelumnya sudah terlalu panjang maka bagian konfigurasi dasar terpaksa ditulis di postingan terpisan. Bagian pertama dari tutorial ini dapat di lihat di postingan Tutorial Instalasi Distro IPCop 2.0.3 (Part I). Setelah proses instalasi selesai, IPCop akan menjalankan tahapan konfigurasi dasar. Di bagian ini pengguna dapat mengatur penamaan host, pengaturan jaringan, penentuan alamat IP, hingga pengaturan password untuk user-user IPCop.

Mari kita lanjutkan!

  1. Pertama sekali berikan nama host untuk server ini.
  2. Lanjutkan dengan memberikan nama domain.
  3. Pilih tipe antar muka untuk interface RED.
  4. Pilih kartu jaringan.
  5. Tentukan jenis antarmuka yang dipilih di langkah sebelumnya. GREEN untuk kartu yang terhubung ke jaringan lokal.
  6. Kembali ke langkah empat dan lima. Pilih RED untuk kartu jaringan yang terhubung ke Internet.
  7. Pastikan dua kartu jaringan sudah diberi warna.
  8. Masukkan pengaturan alamat IP untuk kartu jaringan GREEN.
  9. Tentukan nama host untuk kartu jaringan RED jika menggunakan DCHP.
  10. Masukkan DNS server yang akan digunakan.
  11. Tentukan apakah server DHCP akan dijalankan atau tidak. Jika dijalankan tentukan juga alamat yang akan tersedia di server DHCP.
  12. Tentukan password untuk root.
  13. Tentukan password untuk admin, user ini akan digunakan melalui antarmuka web.
  14. Tentukan password untuk user backup, user ini nantinya akan digunakan untuk backup dan restore konfigurasi IPCop.
  15. Konfigurasi dasar selesai.

Tutorial Instalasi Distro IPCop 2.0.3 (Part 1)

IPCop merupakan salah satu distro GNU/Linux yang mempunyai spesialisasi sebagai distro firewall dan proxy. Beberapa fitur yang disediakan IPCop di antaranya firewall dengan iptables, proxy dengan Squid, VPN dengan OpenVPN, time server, dll. Distro ini sangat cocok untuk mereka yang tidak mau repot mengatur dan mengoptimasi firewall dan proxy menggunakan command line. Untuk memudahkan pengguna, IPCop menyediakan antarmuka berbasis web yang mudah digunakan. Ukuran distro ini juga sangat kecil, installer-nya hanya 60,3 MB.

Sebelum memulai instalasi IPCop perlu diperhatikan bahwa installer akan menggunakan seluruh kapasitas harddisk. Jadi pastikan tidak ada penting di dalam PC yang akan digunakan untuk instalasi. Spesifikasi hardware PC yang digunakan juga tidak perlu terlalu bagus. IPCop masih akan berjalan lancar di atas PC dengan spesifikasi menengah ke bawah. Installer IPCop dapat diunduh dari situs resminya.

Berikut ini adalah step by step instalasi IPCop 2.0.3:

  1. Pastikan PC sudah diatur untuk booting dari CD. Pengaturan ini dapat dilakukan melalui BIOS. Di awal instalasi tekan tombol Enter untuk melanjutkan.
  2. Pilih bahasa yang akan digunakan.
  3. Konfirmasi untuk melanjutkan instalasi dengan memiliki Ok.
  4. Pilih jenis papan ketik yang digunakan.
  5. Pilih zona waktu di mana server berada.
  6. Pastikan pengaturan waktu sudah benar.
  7. Tentukan harddisk yang akan digunakan untuk instalasi.

  8. Konfirmasi dengan memilih Ok.
  9. Pilih tipe instalasi. Jika menggunakan flash card, sebaiknya pilih Flash karena akan memperpanjang umur kartunya.
  10. Instalasi akan berlangsung beberapa saat, tunggu hingga selesai.
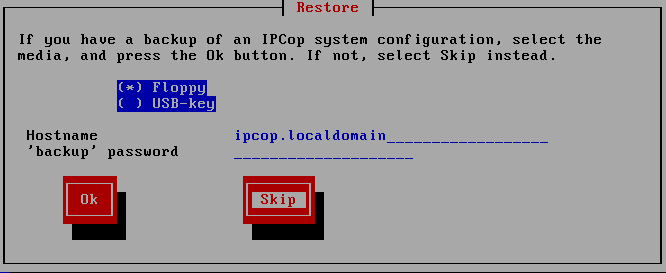
  11. Jika punya salinan konfigurasi dari instalasi IPCop sebelumnya, inilah saat yang tepat bila ingin menggunakannya.
  12. Instalasi selesai. Bagian selanjutnya adalah konfigurasi dasar.
Bersambung ke Tutorial Instalasi Distro IPCop 2.0.3 (Part II)

Tutorial Instalasi Proxy Squid di Ubuntu Linux

Tulisan ini adalah tutorial singkat instalasi proxy dengan menggunakan Squid di salah satu distro Linux paling populer, Ubuntu. Ceritanya untuk menghemat kuota bandwidth Internet yang sangat terbatas dengan harga mahal dari operator-operator seluler yang super pelit itu. Mengapa bisa menghemat? Karena Squid akan menyimpan cache (baca salinan) situs web yang sering kita akses. Jadi setiap kali situs web tersebut akan diakses lagi, Squid akan memberikan cache saja alih-alih mengunduh dari server bersangkutan.

Ada beberapa batasan yang perlu diperhatikan:
  1. Proxy Squid dalam tutorial ini hanya akan dapat digunakan di mesin (laptop/PC) yang sama. Jika hendak dibagikan ke mesin lain dalam jaringan maka perlu konfigurasi tambahan.
  2. Konfigurasi Squid dalam tutorial ini belum dioptimasi, semua konfigurasi dibiarkan seperti bawaan Ubuntu.
  3. Tidak ada ACL, tidak ada managemen bandwidth, tidak ada pembatasan kuota, karena proxy hanya digunakan sendiri.
Oke, mari mulai instalasi dengan menjalankan perintah berikut di terminal:
sudo apt-get install squid3
Lalu pastikan Squid berjalan di akhir instalasi, biasanya ditandai dengan OK. Jika belum, maka jalankan Squid dengan perintah: sudo service squid3 start Terakhir ganti konfigurasi di browser supaya tersambung ke Internet menggunakan proxy Squid yang baru saja selesai kita install. Konfigurasi proxy lewat terminal dapat dilihat di tulisan saya di sini.

Kompilasi dan Instalasi Oracle OCI8 Untuk PHP 5.4.0 di Linux CentOS

Selain MySQL, Oracle menjadi salah satu basis data (database) RDBMS yang banyak digunakan di perusahaan-perusahaan kelas enterprise. Kehandalan basis data Oracle dalam menangani data dalam ukuran sangat besar memang tidak perlu diragukan lagi. Selain dapat diakses menggunakan berbagai platform yang disediakan Oracle, kita juga dapat menggunakan bahasa pemrograman PHP untuk membangun aplikasi untuk penanganan datanya. Syaratnya kita harus memasang PHP yang sudah dikompilasi dengan dukungan OCI8. Untuk alasan praktis, pengguna bisa saja memilih menggunakan XAMPP yang biasanya sudah memasukkan dukungan OCI8 untuk mengakses basis data Oracle. Sedangkan bagi mereka yang memilih untuk melakukan kompilasi PHP secara manual harus pula melakukan kompilasi OCI8.

Persiapan Kompilasi OCI8
Di sistem operasi Linux CentOS 5.5 atau rilis sesudahnya, kita harus terlebih dahulu memasang Instant Client sebagai prasyarat kompilasi driver OCI8. Paket RPM untuk Instant Client ini dapat diunduh di situs resmi Oracle. Lakukan instalasi sebagai user root.
rpm -ivh oracle-instantclient11.2-basic-11.2.0.3.0-1.i386.rpm
rpm -ivh oracle-instantclient11.2-devel-11.2.0.3.0-1.i386.rpm
Jika menggunakan CentOS 64 bit atau sistem operasi Linux lain maka sesuaikan paket yang diunduh dari alamat ini.

Kompilasi dan Instalasi OCI8
Kode sumber OCI8 yang dibutuhkan untuk kompilasi ini dapat kita unduh dari situs pecl. Saat ini versi terbaru adalah 1.4.7. Ekstrak berkas tersebut lalu masuk ke dalam direktori hasil ekstrak.
tar -xzvf oci8-1.4.7.tgz
cd oci8-1.4.7
Siapkan direktori ini untuk kompilasi:
/opt/bin/phpize
Pemanggilan phpize dengan path lengkap seperti ini harus dilakukan karena sebelumnya kita melakukan kompilasi PHP 5.4.0 dengan target direktori /opt. Lanjutkan dengan melakukan konfigurasi:
./configure --with-oci8=shared,instantclient,/usr/lib/oracle/11.2/client/lib/ --with-php-config=/opt/bin/php-config
Lakukan kompilasi dan instalasi OCI8 dengan mengeksekusi perintah berikut sebagai user root:
make install
Pastikan OCI8 terpasang dengan baik, tanda-tandanya kita akan mendapatkan oci8.so di direktori /opt/lib/php/extensions/no-debug-non-zts-20100525.

Konfigurasi PHP
Setelah berhasil melakukan kompilasi dan instalasi OCI8, berikutnya kita harus menambahkan baris berikut di konfigurasi php.ini yang biasanya terdapat di /etc/httpd/php.ini:
extensions=oci8.so
Kemudian restart service Apache:
service httpd restart
Fungsi phpinfo() akan menampilkan informasi seperti pada tangkapan layar berikut yang menandakan kompilasi dan instalasi OCI8 di CentOS 5.5 berhasil dengan baik.
Referensi: php.net.

Instalasi dan Konfigurasi Server VSFTPD di Debian Linux

Selain HTTP yang biasa kita gunakan untuk berselancar, protokol FTP termasuk yang paling populer digunakan penduduk dunia maya. FTP atau File Transfer Protocol merupakan protokol yang dirancang khusus untuk memindahkan berkas dari klien ke server atau sebaliknya. Singkatnya FTP biasa digunakan untuk mengunggah (upload) dan mengunduh (download) berkas. Walaupun begitu kita lebih sering menggunakannya untuk mengunduh berkas di FTP publik. Para pengguna Linux tentu saja sangat familiar dengan aplikasi ini karena biasanya digunakan untuk menyediakan berbagai perangkat lunak FOSS ke pengguna akhir.

Instalasi
Ada banyak sekali pilihan aplikasi server FTP, salah satunya yang akan kita bahas kali ini bernama VSFTPD. Kebanyakan distro Linux sudah menyertakan VSFTPD di reponya. Di Debian misalnya kita dapat dengan mudah memasang server FTP yang banyak digunakan karena stabilitas, performa, dan keamanan ini menggunakan Synaptic, apt-get, atau aptitude.
aptitude install vsftpd
Dengan menjalankan perintah di atas sebagai root, server VSFTPD akan terpasang di sistem Debian secara otomatis. Setelah itu kita bisa mencoba memastikan server FTP sudah berjalan dengan menggunakan perintah:
service vsftpd status
Jika sudah berjalan maka keluaran perintah di atas adalah 'vsftpd is running'. Misalnya saja server VSFTPD tidak berjalan ketika kita periksa, kita dapat menjalankannya secara manual seperti berikut.
 service vsftpd start
Untuk mematikan layanan VSFTPD kita menggunakan perintah:
service vsftpd stop
Sedangkan untuk menghidupkan ulang layanan server FTP setelah melakukan perubahan pada konfigurasi kita harus mengeksekusi perintah di bawah ini.
service vsftpd restart
Konfigurasi
Berkas pengaturan server VSFTPD terletak di /etc/vsftpd.conf, bentuknya adalah teks biasa sama seperti kebanyakan berkas pengaturan di Linux. Perubahan dapat dilakukan dengan menggunakan sembarang editor teks.
vim /etc/vsftpd.conf
Beberapa pengaturan dasar yang kemungkinan perlu kita ubah di konfigurasi server VSFTPD:

  • anonymous_enable, jika diberi nilai YES artinya pengguna tanpa username sah di server dapat menggunakan layanan ini
  • local_enable, jika diberi nilai YES artinya pengguna lokal dapat login ke server FTP ini
  • write_enable, pengaturan ini menentukan apakah pengguna dapat mengunggah ke server FTP ini atau tidak
  • ftpd_banner, string yang digunakan sebagai ucapan selamat datang ke pengguna yang login
  • chroot_user_local, pengaturan ini akan memaksa pengguna untuk hanya menggunakan direktori home-nya
Pengaturan-pengaturan ini sudah ada di berkas konfigurasi VSFTPD, untuk mengaktifkannya kita tinggal menghilangkan tanda # di depan pengaturan bersangkutan. Contoh pengaturan yang sudah jadi:
anonymous_enable=NO
local_enable=YES
write_enable=YES
ftpd_banner=Selamat datang dilayanan FTP sarimula
chroot_local_user=YES
Sesuaikan pengaturan lain yang dirasa perlu, lalu restart layanan server VSFTPD. Terakhir cobalah login menggunakan salah satu klien FTP yang ada. Klien paling sederhana dan pasti ada di setiap distro Linux tentu saja klien berbasis baris perintah.
ftp localhost
Masukkan username dan password user. Jika user sudah bisa login dengan benar artinya server FTP kita sudah siap digunakan.